Mac・Windowsの情報漏えい対策・内部統制を支援。
見えない操作を、見える運用へ。
マモリスは、管理対象端末の操作ログを活用し、
情報の可視化・アラート検知・調査と監査を支援します。
取得・検知・制御の範囲はOSや導入構成によって異なります。

対象端末
Mac
Windows
検知方法
ルール
に基づく検知
活用場面
調査
監査
の特徴
「端末ログの可視化」と「運用支援」を組み合わせ、
Mac・Windowsの端末ログで、情報漏えい対策・内部統制を支援します
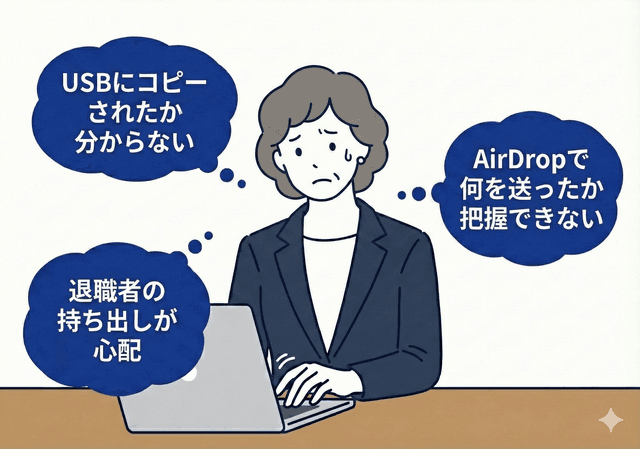
端末上の情報の動きが
全然見えていない...
対象操作のログを確認し、
調査・対応の判断につなげる
端末ログの役割と、組み合わせる対策
端末で情報がどう扱われたか
対象操作のログを使って確認
- ファイル操作・外部デバイス
- Web転送・対応する生成AI
マモリスの支援範囲
Mac・Windowsの管理対象端末に対応
- ログ可視化・ルールに基づく検知
- 調査・監査の証跡整備と運用支援
組み合わせて整える対策
公開システムとサーバー側の対策
- 公開資産の管理・脆弱性対応
- 認証・認可・サーバー監視
公開Web・API・VPNへの直接の侵入防止は対象外です。端末ログを、認証・脆弱性対策や必要な経路制限と組み合わせて運用します。
こんな課題はありませんか?
Mac・Windowsのログが 把握できない
AI利用の 実態が見えない
インシデント対応に 時間がかかる
ファイル操作の 追跡が困難
が支援します
Mac・Windowsに対応し、
管理対象端末のログを一元管理
対象操作のログを収集・可視化し、情報の扱われ方を確認します。 取得項目はOSや導入構成によって異なるため、事前に確認します。
AI利用状況を
社内ルールと照合
対応する生成AIサービスの利用状況と、機密キーワード等に基づく 入力の検知を支援。社内ルールの見直しや従業員への周知につなげます。
調査・監査に使う
証跡を整理
取得済みのファイル操作・USB等のログを時系列で確認し、 事実確認と調査対象の絞り込みを支援します。AirDropは対応OSに限られます。
生成AIの利用
対応サービスの利用状況/入力の検知/機密キーワード/ルールの見直し
AirDrop(Mac)
対応OSの操作ログ/送信履歴の確認/時系列確認
ファイル操作
コピー/移動/削除/名前変更/外部共有
USB/外部デバイス
接続履歴/対象操作の確認/持ち出し経路の確認
Web経由の転送
対象経路のログ/転送履歴の確認/検知条件の設定
調査・監査
ログ検索/時系列確認/レポート/証跡の整備
生成AI・ファイル操作・
USBなど
幅広いログを可視化
Mac・Windowsの管理対象端末で取得したログを一元管理。 ファイル操作、外部デバイス、対応する生成AIサービスの利用など、 OSや導入構成に応じた対象操作を可視化します。
取得項目、対応ブラウザ・AIサービス、検知・制御の範囲はOSや導入構成によって異なります。AirDropなどOS固有の機能は対応OSに限られます。導入前に対象範囲を確認します。
可視化・検知・調査を支える機能
ログ可視化ダッシュボード
管理対象端末から取得したログを一元可視化。情報の扱われ方を確認し、担当者の判断を支援します。
AI入力内容の検知
対応するAIサービスの利用状況と、機密キーワード等に基づく入力を検知。社内ルールの確認に活用できます。
詳細なログ検索
日時、ユーザー、操作種別など多様な条件でログを検索。事実確認や調査対象の絞り込みを支援します。
アラート通知設定
合意したルールに基づいてアラートを検知。通知先と受領担当者、検知後の確認手順を導入時に整理します。
担当者・確認手順の整理
アラートの受領担当者、業務上の正当性を確認する手順、緊急時の判断者と連絡先を整理します。
レポート出力
取得済みログを調査・監査や経営層への報告に活用。運用レポートの提供範囲と頻度は契約に応じて定めます。
AI利用ルールの確認
利用するAIサービスと入力可能な情報を整理。対応サービス・ブラウザを確認し、利用状況を社内ルールと照合します。
証跡の保全と活用
調査に必要な取得済みログの保全と確認を支援。保持期間や出力方法は、導入構成と契約条件に応じて確認します。
端末ログを活用する場面
業務上の課題に合わせて、取得できるログと運用を整理します。
情報の持ち出しを確認したい
ファイル操作、Web経由の転送、USBなどの対象ログを確認し、持ち出しが疑われる場合の調査対象を絞り込みます。
対象ログから事実確認
生成AIの利用ルールを見直したい
対応サービスの利用状況や機密キーワード等に基づく入力の検知を、社内ルールの見直しや従業員への周知につなげます。
利用状況と入力の検知を活用
調査・監査の証跡を整理したい
日時・ユーザー・操作種別から取得済みログを確認し、事実確認、証跡保全、対応判断と記録に活用します。
取得済みログを検索・時系列確認
ご契約までの流れ
STEP 1
サービス説明 & デモご案内
STEP 2
対象OS・ログ・検知条件の確認
STEP 3
検証・運用フローの相談
STEP 4
ご契約 & 運用準備開始
導入から運用までの支援
対象ログと検知条件、検知後の対応を一緒に整理します。
支援内容・頻度、有人の監視・連絡の時間は契約範囲に従います。
導入前の対象範囲確認
端末構成、持ち出し経路、AI利用ルールを伺い、取得できるログと検知条件を確認します。
運用フロー設計支援
アラートの受領担当者、事実確認の手順、緊急時の判断者と連絡先の整理を支援します。
検知ルール調整・一次仕分け
契約範囲に応じて検知ルールを調整し、アラートの一次仕分けを行います。
運用レポート・継続的な改善
契約範囲に応じた運用レポートを通じて、ルールや確認手順の継続的な改善につなげます。

よくある質問
管理対象端末のログを活用
Mac・Windows対応
情報の可視化・検知・調査を支援
情報漏えい対策・内部統制支援